Für Hersteller mit vernetzten Produkten und Cloud-Betrieb
NIS2-Architektur-Check
Bist du von NIS2 betroffen, und hält deine Cloud- und IoT-Architektur dem stand, was das Gesetz technisch verlangt?
Ich gebe dir ein unabhängiges, technisches Urteil über deine vernetzte Architektur entlang der Maßnahmen des §30 BSIG, mit Ampelbewertung, Gegenüberstellung je Maßnahmenbereich und priorisierten Maßnahmen, zum Festpreis und in drei Wochen.
Für Geschäftsführung, IT-Leitung und Produktverantwortliche im produzierenden Mittelstand, deren Produkte oder Anwendungen vernetzt sind und in der Cloud laufen, meist gebaut von einem Dienstleister oder einem kleinen internen Team.
Die Anfrage läuft über den Chat mit der KI-Assistentin Anne Tari.
Dauer
Drei Wochen
Festpreis
ab 1.500 € netto
Ergebnis
Bericht, Gegenüberstellung, Maßnahmen
Das Problem
Das Gesetz gilt. Ob deine Architektur es trägt, weiß niemand.
Seit Dezember 2025 gilt NIS2 in Deutschland über das NIS2-Umsetzungsgesetz, ohne allgemeine Übergangsfrist (Stand: Oktober 2026). Betroffene Unternehmen müssen Risikomanagementmaßnahmen umsetzen, Vorfälle binnen 24 Stunden melden und ihre Lieferkette im Griff haben. Die meisten Hersteller haben dafür Richtlinien, eine Schulung und einen Berater.
Was fehlt, ist der Blick in die Architektur, in der die Pflichten technisch ankommen, also in der IoT-Plattform, im Fernwartungszugang, im Backup und in den Rechten des Dienstleisters.
Meistens kommt der Check aus einem dieser Anlässe.
Niemand weiß sicher, ob ihr betroffen seid.
Sektor der Anlage 2, Mitarbeiterzahl knapp über 50, ein Tochterunternehmen im Ausland. Die Frage ist offen, und die Angebote im Posteingang beantworten sie nicht.
Ein Kunde schickt einen Sicherheitsfragebogen.
Ein betroffener Kunde muss seine Lieferkette nachweisen und fragt nach Mehrfaktor-Anmeldung, Backup, Meldeprozess und Zugängen. Die Antworten stehen in keinem Dokument.
Das Produkt ist vernetzt, die Plattform hat ein Dienstleister gebaut.
Maschinen melden Daten in die Cloud, Fernwartung läuft über ein Gateway, und wer dort welche Rechte hat, weiß nur der Dienstleister.
Die Geschäftsführung soll unterschreiben.
§38 BSIG macht die Geschäftsleitung für die Maßnahmen verantwortlich. Ein Statusbericht der IT reicht ihr nicht, sie will ein Urteil von außen.
Ein Vorfall hat gezeigt, was keiner wusste.
Ein Ausfall, ein Verschlüsselungstrojaner oder eine offene Schnittstelle machen sichtbar, dass die vernetzte Architektur nie jemand als Ganzes geprüft hat.
In allen Fällen brauchst du dasselbe, nämlich ein technisches Urteil von jemandem, der die Architektur nicht gebaut hat, an ihrem Umbau nichts verdient und das Gesetz als Architekt liest, nicht als Jurist.
Rechenbeispiel
Was ein Vorfall kostet
Eine Rechnung macht das Risiko greifbar. Die Zahlen sind offen ausgewiesene Annahmen und keine Statistik, ohne Bußgeld gerechnet. Setz deine eigenen Werte ein.
| Posten | Annahme | Betrag |
|---|---|---|
| Stillstand der Produktion | 3 Tage zu 25.000 € Produktionswert je Tag | 75.000 € |
| Wiederherstellung und Forensik | Dienstleister, eigenes Team und externe Hilfe | 15.000 € |
| Meldung, Kommunikation und Nacharbeit | Intern, ohne Bußgeld gerechnet | 5.000 € |
| Kosten eines Vorfalls | 95.000 € | |
Ein Vorfall (Beispiel)
95.000 €
3 Tage Stillstand, Wiederherstellung und Nacharbeit, ohne Bußgeld gerechnet. Setz hier deine eigenen Zahlen ein.
Verhältnis
16-fach
Ein einziger Vorfall kostet im Beispiel mehr als das 16-Fache des Checks.
Der Check
5.900 €
Das sind rund 6 Prozent der Vorfallkosten im Beispiel.
Der Check deckt das Beispiel in den Prüfpunkten Erkennung und Meldefähigkeit sowie Betriebskontinuität ab. Ob ein Vorfall eintritt, kann niemand versprechen. Ob du ihn erkennen und die Produktion wieder anfahren kannst, lässt sich prüfen.
Prüfpunkte
Sieben Fragen an deine vernetzte Architektur
- 01
Betroffenheit und Geltungsbereich
Bist du eine Einrichtung im Sinne des Gesetzes, und welche Systeme fallen darunter?
Sektor, Schwellenwerte für mittlere Unternehmen, verbundene Unternehmen und die Abgrenzung der betroffenen Dienste und Systeme. Die Einstufung ist eine technisch-organisatorische Plausibilisierung. Die verbindliche Einstufung und die Registrierung beim BSI klärst du mit deiner Rechtsberatung.
- 02
Risiko und Übersicht
Weißt du, welche Systeme, Geräte und Datenflüsse es gibt, und welche davon geschäftskritisch sind?
Übersicht über Systeme und Geräte, Datenflüsse zwischen Maschine, Gateway, Cloud und ERP, die Risikoanalyse und ihre Dokumentation. Ohne Übersicht lässt sich keine Maßnahme begründen.
- 03
Identitäten und Zugänge
Wer kommt an deine Plattform, deine Maschinen und deine Fernwartung heran, und würdest du es merken?
Mehrfaktor-Anmeldung, Rechtevergabe, Zugänge von Dienstleistern und Fernwartung, der Umgang mit Secrets und die Protokollierung der Zugriffe.
- 04
Erkennung und Meldefähigkeit
Würdest du einen Vorfall innerhalb von 24 Stunden erkennen und melden können?
Logging, Alarme, Zuständigkeiten, Meldewege nach §32 BSIG und die Erreichbarkeit außerhalb der Arbeitszeit. Ein Alarm, den nachts niemand liest, ist keiner.
- 05
Betriebskontinuität
Läuft die Produktion weiter, wenn die Plattform ausfällt, und wie schnell ist sie wieder da?
Backups und ihre Wiederherstellung, Notbetrieb der Maschinen ohne Cloud und die Krisenorganisation. Ein Backup zählt erst, wenn die Wiederherstellung geprobt ist.
- 06
Lieferkette und Dienstleister
Welche Sicherheit sichern dir Dienstleister und Komponentenlieferanten technisch zu, und was davon kannst du belegen?
Zugänge von Dienstleistern, Updates von Drittkomponenten und die Frage, ob du die Fragebögen deiner Kunden beantworten kannst. Verträge lese ich nur auf ihre technischen Zusagen, eine Vertragsprüfung ist das nicht.
- 07
Vernetzte Produkte und Schnittstellen
Sind deine vernetzten Produkte im Feld sicher zu betreiben und zu aktualisieren?
Das Geräte-Backend in der Cloud, der Update-Prozess, die Verwaltung von Zertifikaten und Secrets und die Absicherung der Schnittstellen, jeweils aus Architektur und Unterlagen. Firmware, Hardware und Tests am Gerät gehören nicht dazu.
Die Prüfpunkte folgen dem Maßnahmenkatalog des §30 BSIG, gelesen aus Sicht eines Architekten. Richtlinien, Schulungen und Managementsystem prüfe ich nur so weit, wie sie die Technik berühren.
Ablauf
Fünf Schritte in drei Wochen
- 01
Vorbereitung
Du beantwortest einen Fragebogen zur Betroffenheit (Sektor, Zahlen, Unternehmensstruktur) und stellst Architekturunterlagen und Verträge mit Dienstleistern bereit, soweit vorhanden. Läuft dein Cloud-Anteil auf AWS, richtest du mir einen rein lesenden Zugang über eine eigene IAM-Rolle ein, die Anleitung bekommst du bei der Beauftragung. Bei anderen Umgebungen vereinbaren wir lesende Zugänge oder Konfigurationsexporte.
- 02
Gespräch
Zwei Stunden mit Geschäftsführung, IT und Produktverantwortlichen, mit einem gemeinsamen Blick auf Plattform, Fernwartung und Datenflüsse.
- 03
Analyse
Ich prüfe ausschließlich lesend und ändere nichts. Bei AWS nutze ich dieselben Werkzeuge wie im AWS-Architektur-Review, dazu Unterlagen, Konfigurationsexporte und die Aussagen aus dem Gespräch.
- 04
Bericht
Du bekommst eine Ampelbewertung je Prüfpunkt, eine Gesamteinschätzung, die Gegenüberstellung der Maßnahmenbereiche des §30 BSIG mit dem technischen Befund, eine priorisierte Maßnahmenliste mit Aufwand und Nutzen, eine Zusammenfassung der Befunde in der Form von Kundenfragebögen und die offenen Fragen für Rechtsberatung und Datenschutz.
- 05
Abschlussgespräch
In einer Stunde gehen wir den Bericht durch und priorisieren die Maßnahmen gemeinsam, auf Wunsch mit der Geschäftsführung, damit sie ihr Urteil von außen hat.
Die drei Wochen zählen ab dem Zeitpunkt, an dem Unterlagen und lesender Zugang stehen. Verzögert sich beides, verschiebt sich das Abschlussgespräch entsprechend.
Der lesende Zugang
Läuft dein Cloud-Anteil auf AWS, legst du in deinem Account eine eigene Rolle an, die ich aus meinem Account heraus annehmen darf. Ich bekomme keine Schreibrechte und keine Zugangsdaten deiner Nutzer. Die Anleitung dafür bekommst du von mir bei der Beauftragung, und nach dem Check löschst du die Rolle, womit mein Zugang endet. Bei anderen Umgebungen vereinbaren wir lesende Konsolen- oder Dokumentzugänge und Konfigurationsexporte. Die Tiefe ist dann geringer, und das sage ich dir vorher. Zugangsdaten zu Maschinen und Gateways brauche ich nicht, die Fernwartung beurteile ich aus Unterlagen und Gespräch.
Das Gesetz als Maßstab
Was NIS2 technisch verlangt, und wie ich es lese
NIS2 ist ein Gesetz für Unternehmen, nicht für Architekturen. Die Pflichten landen trotzdem in der Technik.
Risikomanagementmaßnahmen (§30 BSIG)
Betroffene Einrichtungen müssen technische und organisatorische Maßnahmen treffen, von der Risikoanalyse über Zugangskontrolle, Verschlüsselung und Backup bis zur Sicherheit in der Lieferkette. Der Check liest jeden dieser Bereiche in deiner Architektur nach.
Meldepflichten (§32 BSIG)
Erhebliche Sicherheitsvorfälle sind in Stufen zu melden, die erste Meldung binnen 24 Stunden. Der Check prüft, ob deine Technik einen Vorfall in dieser Zeit überhaupt sichtbar macht und wer ihn sieht.
Lieferkette
Die Sicherheit der Lieferkette gehört zu den Maßnahmen. Betroffene Unternehmen geben die Anforderungen an Dienstleister und Zulieferer weiter, deshalb kommen die Fragebögen. Der Check zeigt, was du belegen kannst.
Pflichten der Geschäftsleitung (§38 BSIG)
Die Geschäftsleitung muss die Maßnahmen umsetzen, ihre Umsetzung überwachen und sich dafür regelmäßig schulen lassen. Dafür braucht sie einen Befund, den sie versteht und der nicht vom Dienstleister stammt, der die Architektur gebaut hat.
Stand der Gesetzesangaben: Oktober 2026. Ich lese das Gesetz als Architekt. Ob eine Maßnahme rechtlich ausreicht, beurteilen deine Rechtsberatung und die Behörde.
Ergebnis
Was du nach dem Check in der Hand hältst
- Eine Ampelbewertung für jeden der sieben Prüfpunkte mit Gesamteinschätzung
- Eine Gegenüberstellung der Maßnahmenbereiche des §30 BSIG mit dem technischen Befund
- Eine priorisierte Maßnahmenliste mit Aufwand und Nutzen je Maßnahme
- Befunde, die reproduzierbar dokumentiert sind, damit dein Team oder dein Dienstleister sie umsetzen kann
- Eine Zusammenfassung der technischen Befunde in der Form, in der Kundenfragebögen sie abfragen
- Offene Fragen, die du mit Rechtsberatung, Datenschutzbeauftragtem oder ISMS-Berater klärst
- Ein Abschlussgespräch, in dem wir die Maßnahmen gemeinsam priorisieren
Der Umfang gilt für den NIS2-Architektur-Check. Der Betroffenheits-Check allein liefert den Kurzbericht mit Plausibilisierung der Betroffenheit und den drei dringendsten technischen Fragen.
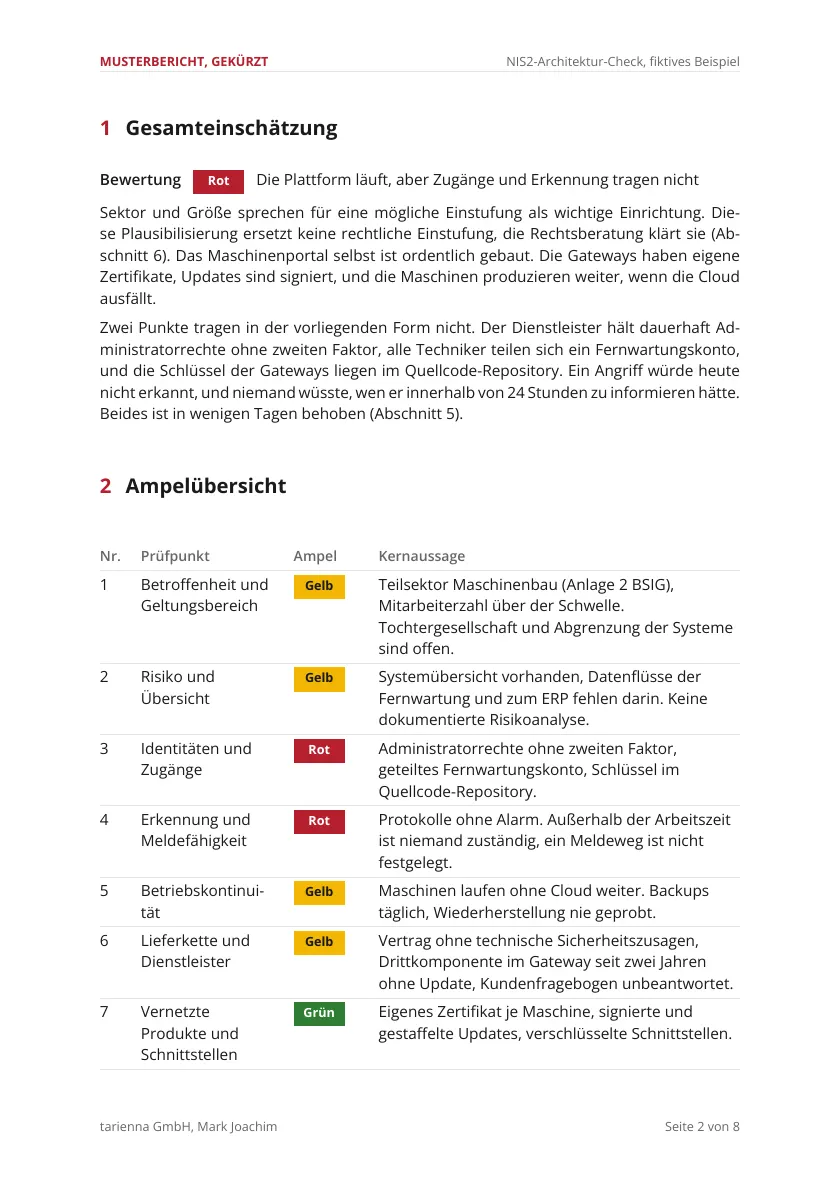
Musterbericht
So sieht ein Bericht aus
Der Musterbericht zeigt auf 8 Seiten, wie ein Bericht des NIS2-Architektur-Checks aufgebaut ist. Er ist gekürzt und zeigt die Gesamteinschätzung, die Ampelübersicht aller Prüfpunkte, drei Prüfpunkte mit einer Auswahl der Feststellungen, einen Auszug aus der Gegenüberstellung der Maßnahmenbereiche und der Maßnahmenliste sowie offene Fragen. Ein Bericht aus einem beauftragten Check ist vollständig.
Auftraggeber, Umgebung und alle Feststellungen im Musterbericht sind frei erfunden. Er zeigt keinen echten Prüffall.
Musterbericht des NIS2-Architektur-Checks ansehen (PDF, 8 Seiten), öffnet in einem neuen TabStufen und Preise
Drei Stufen, jeweils zum Festpreis
Betroffenheits-Check
1.500 €
netto, zuzüglich Umsatzsteuer
Nur der Prüfpunkt Betroffenheit und Geltungsbereich. Eine technisch-organisatorische Plausibilisierung, ob und wie NIS2 dein Unternehmen betreffen kann, in einer Woche.
- Fragebogen zu Sektor, Zahlen und Unternehmensstruktur
- Gespräch von einer Stunde
- Kurzbericht mit Plausibilisierung der Betroffenheit und den drei dringendsten technischen Fragen
- Empfohlen
NIS2-Architektur-Check
5.900 €
netto, zuzüglich Umsatzsteuer
Alle sieben Prüfpunkte mit Bericht, Gegenüberstellung, Maßnahmenliste, Zusammenfassung für Kundenfragebögen und Abschlussgespräch, in drei Wochen.
- Fragebogen, Unterlagen, lesender Zugang und ein Gespräch von zwei Stunden mit deinen Verantwortlichen
- Prüfung aller sieben Prüfpunkte
- Bericht mit Ampelbewertung je Prüfpunkt und Gesamteinschätzung
- Gegenüberstellung der Maßnahmenbereiche des §30 BSIG mit dem technischen Befund
- Priorisierte Maßnahmenliste mit Aufwand und Nutzen
- Zusammenfassung der Befunde in der Form von Kundenfragebögen
- Abschlussgespräch von einer Stunde
Check mit Nachprüfung
7.900 €
netto, zuzüglich Umsatzsteuer
Der NIS2-Architektur-Check, dazu nach drei Monaten eine halbtägige Nachprüfung der umgesetzten Maßnahmen.
- Alles aus dem NIS2-Architektur-Check
- Nachprüfung nach drei Monaten über dieselben Zugänge und Unterlagen
- Kurzer Folgebericht, der den Fortschritt dokumentiert und offene Punkte benennt
Das Angebot richtet sich ausschließlich an Unternehmen. Alle Preise sind Nettopreise zuzüglich Umsatzsteuer.
Der Festpreis gilt für Unternehmen bis 250 Mitarbeiter mit einer vernetzten Plattform oder Produktlinie, deren Cloud-Anteil auf AWS mit bis zu 3 Accounts läuft. Andere Umgebungen, etwa Azure, On-Premise oder hybrid, prüfe ich anhand von Unterlagen, Konfigurationsexporten und Gesprächen. Die Tiefe ist dann geringer, und dafür mache ich dir nach einem Vorgespräch ein Angebot.
Hattest du in den letzten 12 Monaten ein AWS-Architektur-Review von tarienna, fließen seine Befunde in den Check ein, und der NIS2-Architektur-Check kostet 4.400 € statt 5.900 €.
Die Einstufung ist eine technisch-organisatorische Plausibilisierung. Die verbindliche Einstufung und die Registrierung beim BSI klärst du mit deiner Rechtsberatung.
Die Anfrage läuft über den Chat mit der KI-Assistentin Anne Tari. Ich prüfe deine Anfrage und melde mich bei dir, in der Regel mit einem schriftlichen Angebot. Verbindlich wird es erst mit deiner Beauftragung.
Unabhängigkeit
Fünf Regeln, die für jeden Check gelten
- Die Vergütung hängt nie vom Ergebnis ab, auch nicht davon, ob der Check eine Betroffenheit feststellt oder nicht.
- tarienna erhält keine Provisionen von Cloud-Anbietern, Dienstleistern, Werkzeuganbietern, Compliance-Anbietern, Zertifizierern oder Schulungsanbietern und hat keine Partnerschaften mit ihnen.
- Der Bericht empfiehlt keine Umbauten, die tarienna anschließend selbst verkaufen will. Eine Umsetzung durch tarienna, etwa der Umbau einer IoT-Plattform, ist ein getrenntes Angebot, der Bericht bleibt davon unberührt.
- Bestehende Geschäftsbeziehungen zum Dienstleister des Kunden legt tarienna vor der Beauftragung offen.
- Architekturen, die tarienna selbst gebaut oder maßgeblich mitgebaut hat, prüft tarienna nicht im Check, weil das Urteil dann nicht unabhängig wäre.
Was der Check nicht ist
- Der Check ist keine Rechtsberatung. Er benennt technische Befunde und offene Fragen. Die Einstufung ist eine technisch-organisatorische Plausibilisierung. Die verbindliche Einstufung und die Registrierung beim BSI klärst du mit deiner Rechtsberatung. Das gilt auch für die Vertragsgestaltung.
- Der Check ist keine Zertifizierung und kein Nachweis gegenüber dem BSI. Es gibt keine NIS2-Zertifizierung. Der Bericht liefert dir die Befunde und Maßnahmen, aus denen deine Nachweise entstehen.
- Der Check baut kein Managementsystem auf. Richtlinien, Schulungen und ISO 27001 gehören zu deinem ISMS-Berater. Der Check zeigt, ob die Technik hält, was die Richtlinien versprechen.
- Der Check ist kein Penetrationstest und keine Quellcode-Analyse. Er beruht auf lesendem Zugang, Unterlagen und Gesprächen.
- Der Check enthält keine Firmware-Analyse und keine Tests am Gerät. Vernetzte Produkte werden aus Architektur und Unterlagen beurteilt.
- Der Check ist keine Vertragsprüfung. Verträge mit Dienstleistern werden nur auf ihre technischen Zusagen gelesen.
- tarienna ändert nichts in deiner Umgebung. Alle Befunde sind reproduzierbar dokumentiert, damit dein Team oder dein Dienstleister sie umsetzen kann.
Über den Prüfer
Wer den Check durchführt
Ich bin Mark Joachim, Diplom-Informatiker und Geschäftsführer der tarienna GmbH in Friedrichshafen. Seit über 25 Jahren entwickle und verantworte ich Software und Architekturen, darunter AWS-Architekturen in Projekten für Volkswagen, Miele und Schaeffler.
Vernetzte Produkte und Connected Services für Hersteller begleiten mich seit Jahren, in Projekten wie Car-Net bei Volkswagen und Smart Home bei Miele und als Dozent für IoT und Cloud Computing an der DHBW Ravensburg.
Ich halte mehrere AWS-Zertifizierungen, darunter den AWS Certified Generative AI Developer (Professional), und unterrichte seit 2016 an der DHBW Ravensburg, unter anderem Cloud Computing und KI.
Diese Website läuft selbst auf AWS, inklusive der KI-Assistentin Anne Tari auf Amplify, AppSync, Lambda und Bedrock. Architektur, Härtung und die Erfahrungen aus dem Betrieb habe ich im Anne-Tari-Case offengelegt. Den Weg dorthin zeigt die Historie.
Häufige Fragen
Was Entscheider vor dem Check wissen wollen
Was ist ein NIS2-Architektur-Check?
Der NIS2-Architektur-Check ist eine unabhängige, technische Prüfung der vernetzten Architektur eines Unternehmens, also der Cloud-Plattform, der IoT-Anbindung, der Fernwartung und der Zugänge, entlang der Maßnahmenbereiche des §30 BSIG. Ich, Mark Joachim von der tarienna GmbH in Friedrichshafen am Bodensee, biete ihn Unternehmen im produzierenden Mittelstand in Deutschland zum Festpreis ab 1.500 € netto an. Du erhältst in drei Wochen einen Bericht mit Ampelbewertung, eine Gegenüberstellung je Maßnahmenbereich und eine priorisierte Maßnahmenliste.
Ist mein Unternehmen von NIS2 betroffen?
Betroffen sein können Unternehmen aus den Sektoren der Anlagen 1 und 2 des BSIG ab 50 Mitarbeitern oder mehr als 10 Millionen Euro Jahresumsatz und Jahresbilanzsumme, bei Partner- und verbundenen Unternehmen in der Regel zusammengerechnet. Das verarbeitende Gewerbe steht mit bestimmten Teilsektoren in Anlage 2, darunter der Maschinenbau. Einzelne Einrichtungen fallen unabhängig von den Schwellenwerten unter das Gesetz (Stand: Oktober 2026). Der Betroffenheits-Check plausibilisiert das für deinen Fall. Die Einstufung ist eine technisch-organisatorische Plausibilisierung. Die verbindliche Einstufung und die Registrierung beim BSI klärst du mit deiner Rechtsberatung.
Wir liegen unter den Schwellenwerten. Betrifft uns NIS2 trotzdem?
Das hängt vom Sektor und von der Einstufung ab, nicht allein von der Größe, denn einzelne Einrichtungen fallen unabhängig von den Schwellenwerten unter das Gesetz. Die Einstufung ist eine technisch-organisatorische Plausibilisierung. Die verbindliche Einstufung und die Registrierung beim BSI klärst du mit deiner Rechtsberatung. Davon unabhängig müssen betroffene Kunden die Sicherheit ihrer Lieferkette nachweisen und geben Anforderungen an ihre Zulieferer weiter, meist als Sicherheitsfragebogen. Der Check liefert dir die technischen Befunde, mit denen du solche Fragebögen beantworten kannst. Als Einstieg eignet sich der Betroffenheits-Check mit den drei dringendsten technischen Fragen.
Was kostet ein NIS2-Architektur-Check?
Den Check gibt es in drei Stufen zum Festpreis (Betroffenheits-Check 1.500 €, NIS2-Architektur-Check 5.900 €, Check mit Nachprüfung 7.900 €). Alle Preise sind Nettopreise zuzüglich Umsatzsteuer, du erhältst vorab ein schriftliches Angebot. Der Festpreis gilt für Unternehmen bis 250 Mitarbeiter mit einer vernetzten Plattform oder Produktlinie, deren Cloud-Anteil auf AWS mit bis zu 3 Accounts läuft. Andere Umgebungen, etwa Azure, On-Premise oder hybrid, prüfe ich anhand von Unterlagen, Konfigurationsexporten und Gesprächen. Die Tiefe ist dann geringer, und dafür mache ich dir nach einem Vorgespräch ein Angebot. Hattest du in den letzten 12 Monaten ein AWS-Architektur-Review von tarienna, fließen seine Befunde in den Check ein, und der NIS2-Architektur-Check kostet 4.400 € statt 5.900 €.
Ersetzt der Check eine NIS2-Beratung oder ein ISMS?
Nein. Der Check ist der technische Teil, der in den meisten Beratungen fehlt, nämlich der Blick in die Architektur, in der die Maßnahmen umgesetzt sein müssen. Richtlinien, Schulungen und ein Managementsystem bleiben bei deinem ISMS-Berater, die rechtliche Einstufung bei deiner Rechtsberatung. Den Bericht kannst du beiden übergeben.
Bekomme ich ein Zertifikat oder eine Bestätigung, dass wir NIS2-konform sind?
Nein, und das sollte dir auch niemand versprechen. Es gibt keine NIS2-Zertifizierung. Du bekommst einen Bericht mit reproduzierbaren Befunden und Maßnahmen, aus denen deine Nachweise entstehen. Ob die Maßnahmen ausreichen, beurteilen am Ende deine Rechtsberatung und die Behörde, nicht ich.
AWS-Architektur-Review oder NIS2-Architektur-Check, was brauche ich?
Das AWS-Architektur-Review beurteilt eine AWS-Umgebung auf Sicherheit, Betrieb und Kosten und liefert einen Kostenanhang mit bezifferten Einsparungen. Der NIS2-Architektur-Check beurteilt deine gesamte vernetzte Architektur, also auch Maschinen, Gateways, Fernwartung und Dienstleister, gegen den Maßnahmenkatalog des Gesetzes. Drei Prüfpunkte überschneiden sich. Wenn dich das Gesetz oder ein Kundenfragebogen treibt, nimm den Check. Wenn dich die Rechnung oder ein Dienstleisterwechsel treibt, nimm das Review. Hattest du in den letzten 12 Monaten ein AWS-Architektur-Review von tarienna, fließen seine Befunde in den Check ein, und der NIS2-Architektur-Check kostet 4.400 € statt 5.900 €. Unter https://www.tarienna.eu/aws-architektur-review/ findest du das Review im Detail.
Unsere Plattform läuft nicht auf AWS. Geht der Check trotzdem?
Ja, mit einer Einschränkung. Bei AWS prüfe ich über einen lesenden Zugang mit denselben Werkzeugen wie im AWS-Architektur-Review und sehe die Konfiguration selbst. Bei Azure, On-Premise oder hybriden Umgebungen arbeite ich mit Unterlagen, Konfigurationsexporten und Gesprächen. Die Tiefe ist dann geringer, und das sage ich dir vor der Beauftragung. Dafür gilt der Festpreis nicht, du bekommst ein Angebot nach einem Vorgespräch.
Mein Unternehmen sitzt in Österreich oder in der Schweiz. Geht der Check trotzdem?
Der Check beruht auf dem deutschen NIS2-Umsetzungsgesetz und richtet sich an Unternehmen in Deutschland. Österreich setzt die Richtlinie mit einem eigenen Gesetz um, mit eigener Behörde, eigenen Paragrafen und eigener Registrierung. Die Schweiz ist nicht in der EU, dort gilt NIS2 nicht. Ein Schweizer Unternehmen trifft NIS2 nur über eine Tochtergesellschaft in der EU oder als Zulieferer eines betroffenen Kunden. Die Prüfpunkte 2 bis 7 sind technisch und in allen drei Ländern gleich, denn die Maßnahmenbereiche stammen aus der EU-Richtlinie. Bekommst du als Zulieferer Fragebögen deutscher Kunden, biete ich dir den Check deshalb ohne Prüfpunkt 1 nach einem Vorgespräch an. Den Betroffenheits-Check und den Festpreis gibt es nur für Unternehmen in Deutschland.
Was ist mit dem Cyber Resilience Act?
Der Cyber Resilience Act betrifft das Produkt, NIS2 das Unternehmen. Der Prüfpunkt Vernetzte Produkte und Schnittstellen zeigt, wo deine Produkte beim Betrieb im Feld heute stehen, aus Architektur und Unterlagen. Eine Konformitätsbewertung nach dem Cyber Resilience Act, eine Firmware-Analyse oder Tests am Gerät sind nicht Teil des Checks.
Was, wenn mein Dienstleister das nicht will?
Fragebogen, Unterlagen und den lesenden Zugang bei AWS stellst du selbst bereit, dafür brauchst du den Dienstleister nicht. Im Gespräch ist er willkommen, denn er kennt die Plattform am besten. Der Bericht bewertet die Architektur und nicht den Dienstleister, und jede Maßnahme ist so dokumentiert, dass er sie umsetzen kann. Bestehende Geschäftsbeziehungen zu deinem Dienstleister lege ich vor der Beauftragung offen. Wehrt sich ein Dienstleister grundsätzlich gegen einen unabhängigen Blick, ist auch das eine Information für dich.
Was passiert mit meinen Daten?
Ich greife nur lesend auf Konfiguration, Rechte, Protokolle und Unterlagen zu und kopiere keine Nutzdaten aus deiner Umgebung. Enthält deine Umgebung personenbezogene Daten, klären wir vor dem Zugang, ob die Rolle den Zugriff auf Datenspeicher ausschließt und ob dein Datenschutzbeauftragter einen Auftragsverarbeitungsvertrag für nötig hält. Fragebögen deiner Kunden, die ich einsehe, behandle ich genauso vertraulich wie deine eigenen Unterlagen, auf Wunsch mit einer Vertraulichkeitsvereinbarung. Nach Abschluss lösche ich Unterlagen und Befunde, soweit keine Aufbewahrungsfristen entgegenstehen. Der Bericht geht nur an dich.
Wie lange dauert der Check, und wie viel Aufwand habe ich?
Drei Wochen ab dem Zeitpunkt, an dem Unterlagen und lesender Zugang stehen. Der Betroffenheits-Check allein dauert eine Woche. Dein Aufwand liegt bei rund vier Stunden, für den Fragebogen, das Gespräch, das Einrichten des Zugangs und das Abschlussgespräch.
Willst du wissen, ob und wie NIS2 deine Architektur betrifft?
Im Erstgespräch klären wir, ob der Check zu deinem Unternehmen passt und welche Stufe sinnvoll ist. Beides fragst du im Chat mit der KI-Assistentin Anne Tari an, oder du schreibst an info@tarienna.eu und rufst an unter +49 7541 400891-0.